
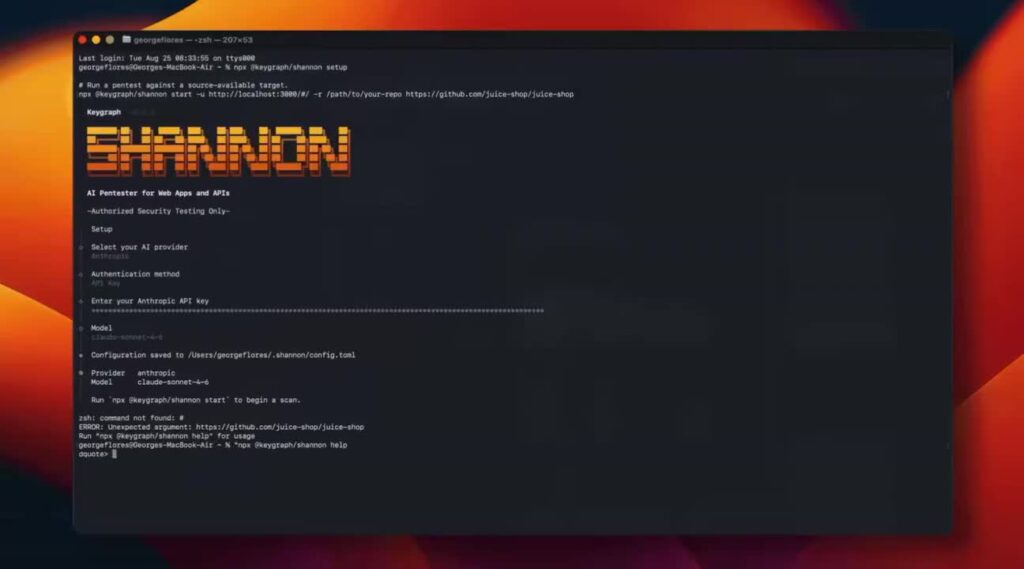
Esta IA puede atacar tu web antes de que lo haga alguien con malas intenciones
Y precisamente por eso merece tu atención.
Se llama Shannon, es de código abierto y acumula ya más de 49.000 estrellas en GitHub. Le proporcionas la URL de tu aplicación y entra en modo ofensivo:
→ identifica posibles puntos de entrada.
→ lanza exploits reales para verificar que la vulnerabilidad existe de verdad.
→ si no logra explotarla, directamente no te la notifica.
→ al acabar genera un informe PDF profesional más un archivo SARIF.
Sin listados interminables de «riesgos potenciales». Únicamente lo que se puede comprometer en la práctica.
¿Y el precio? Un pentest tradicional se puede ir a miles de euros. En el benchmark público disponible, la ejecución más económica, usando DeepSeek, costó tan solo 6,10 dólares y aun así detectó una inyección SQL crítica.
Además, puedes elegir el modelo de lenguaje que prefieras: Grok, Claude, GPT, DeepSeek o incluso uno local. Y dado que se integra con GitHub Actions y GitLab CI, tienes la opción de analizar la seguridad de tu proyecto con cada nueva publicación de código.
Shannon: el agente de pentesting open source con 49K estrellas que automatiza la explotación real de vulnerabilidades web
Resumen técnico
Shannon es un agente de seguridad ofensiva open source con más de 49.000 estrellas en GitHub que automatiza ciclos completos de pentesting web. A diferencia de escáneres tradicionales, no reporta vulnerabilidades teóricas: solo documenta fallos que ha conseguido explotar. Acepta como input una URL, ejecuta reconocimiento, lanza exploits reales y valida la explotabilidad. Compatible con modelos como GPT, Claude, Grok, DeepSeek y modelos locales. Genera informes en formato PDF profesional y SARIF. En benchmarks públicos, la ejecución con DeepSeek costó 6,10 $ detectando una SQL injection crítica.
Análisis de implicaciones
Shannon rompe el modelo tradicional de pentesting al eliminar los falsos positivos del proceso: si no hay explotación confirmada, no hay reporte. Esto transforma el noise-to-signal ratio habitual de herramientas como Nikto o OWASP ZAP. La integración nativa con GitHub Actions y GitLab CI introduce el concepto de security-as-pipeline, donde cada commit puede disparar un ciclo de ataque automatizado. La limitación crítica es que el alcance real depende directamente de la capacidad de razonamiento del modelo LLM seleccionado.
Aplicación práctica
Implementación básica: conectar Shannon al repositorio mediante GitHub Actions, configurar la variable de entorno con la API key del modelo elegido y definir la URL objetivo. En cada pull request o despliegue a staging, el agente ejecuta el ciclo de reconocimiento y explotación. El resultado SARIF se integra directamente con GitHub Security Dashboard, permitiendo triage inmediato. Para equipos con restricciones de coste, usar DeepSeek como modelo base mantiene el coste por ejecución por debajo de 10 $ incluso en aplicaciones medianas.
Contexto del sector
El mercado de pentesting manual mueve miles de euros por compromiso, con ciclos de entrega de días o semanas. Herramientas como Burp Suite Pro o Metasploit requieren operadores especializados. Shannon representa la convergencia entre LLM reasoning y offensive security automation, una tendencia que comparten proyectos como PentestGPT o HackerGPT. La diferenciación clave es el enfoque en explotación verificada frente al simple escaneo de superficie.


